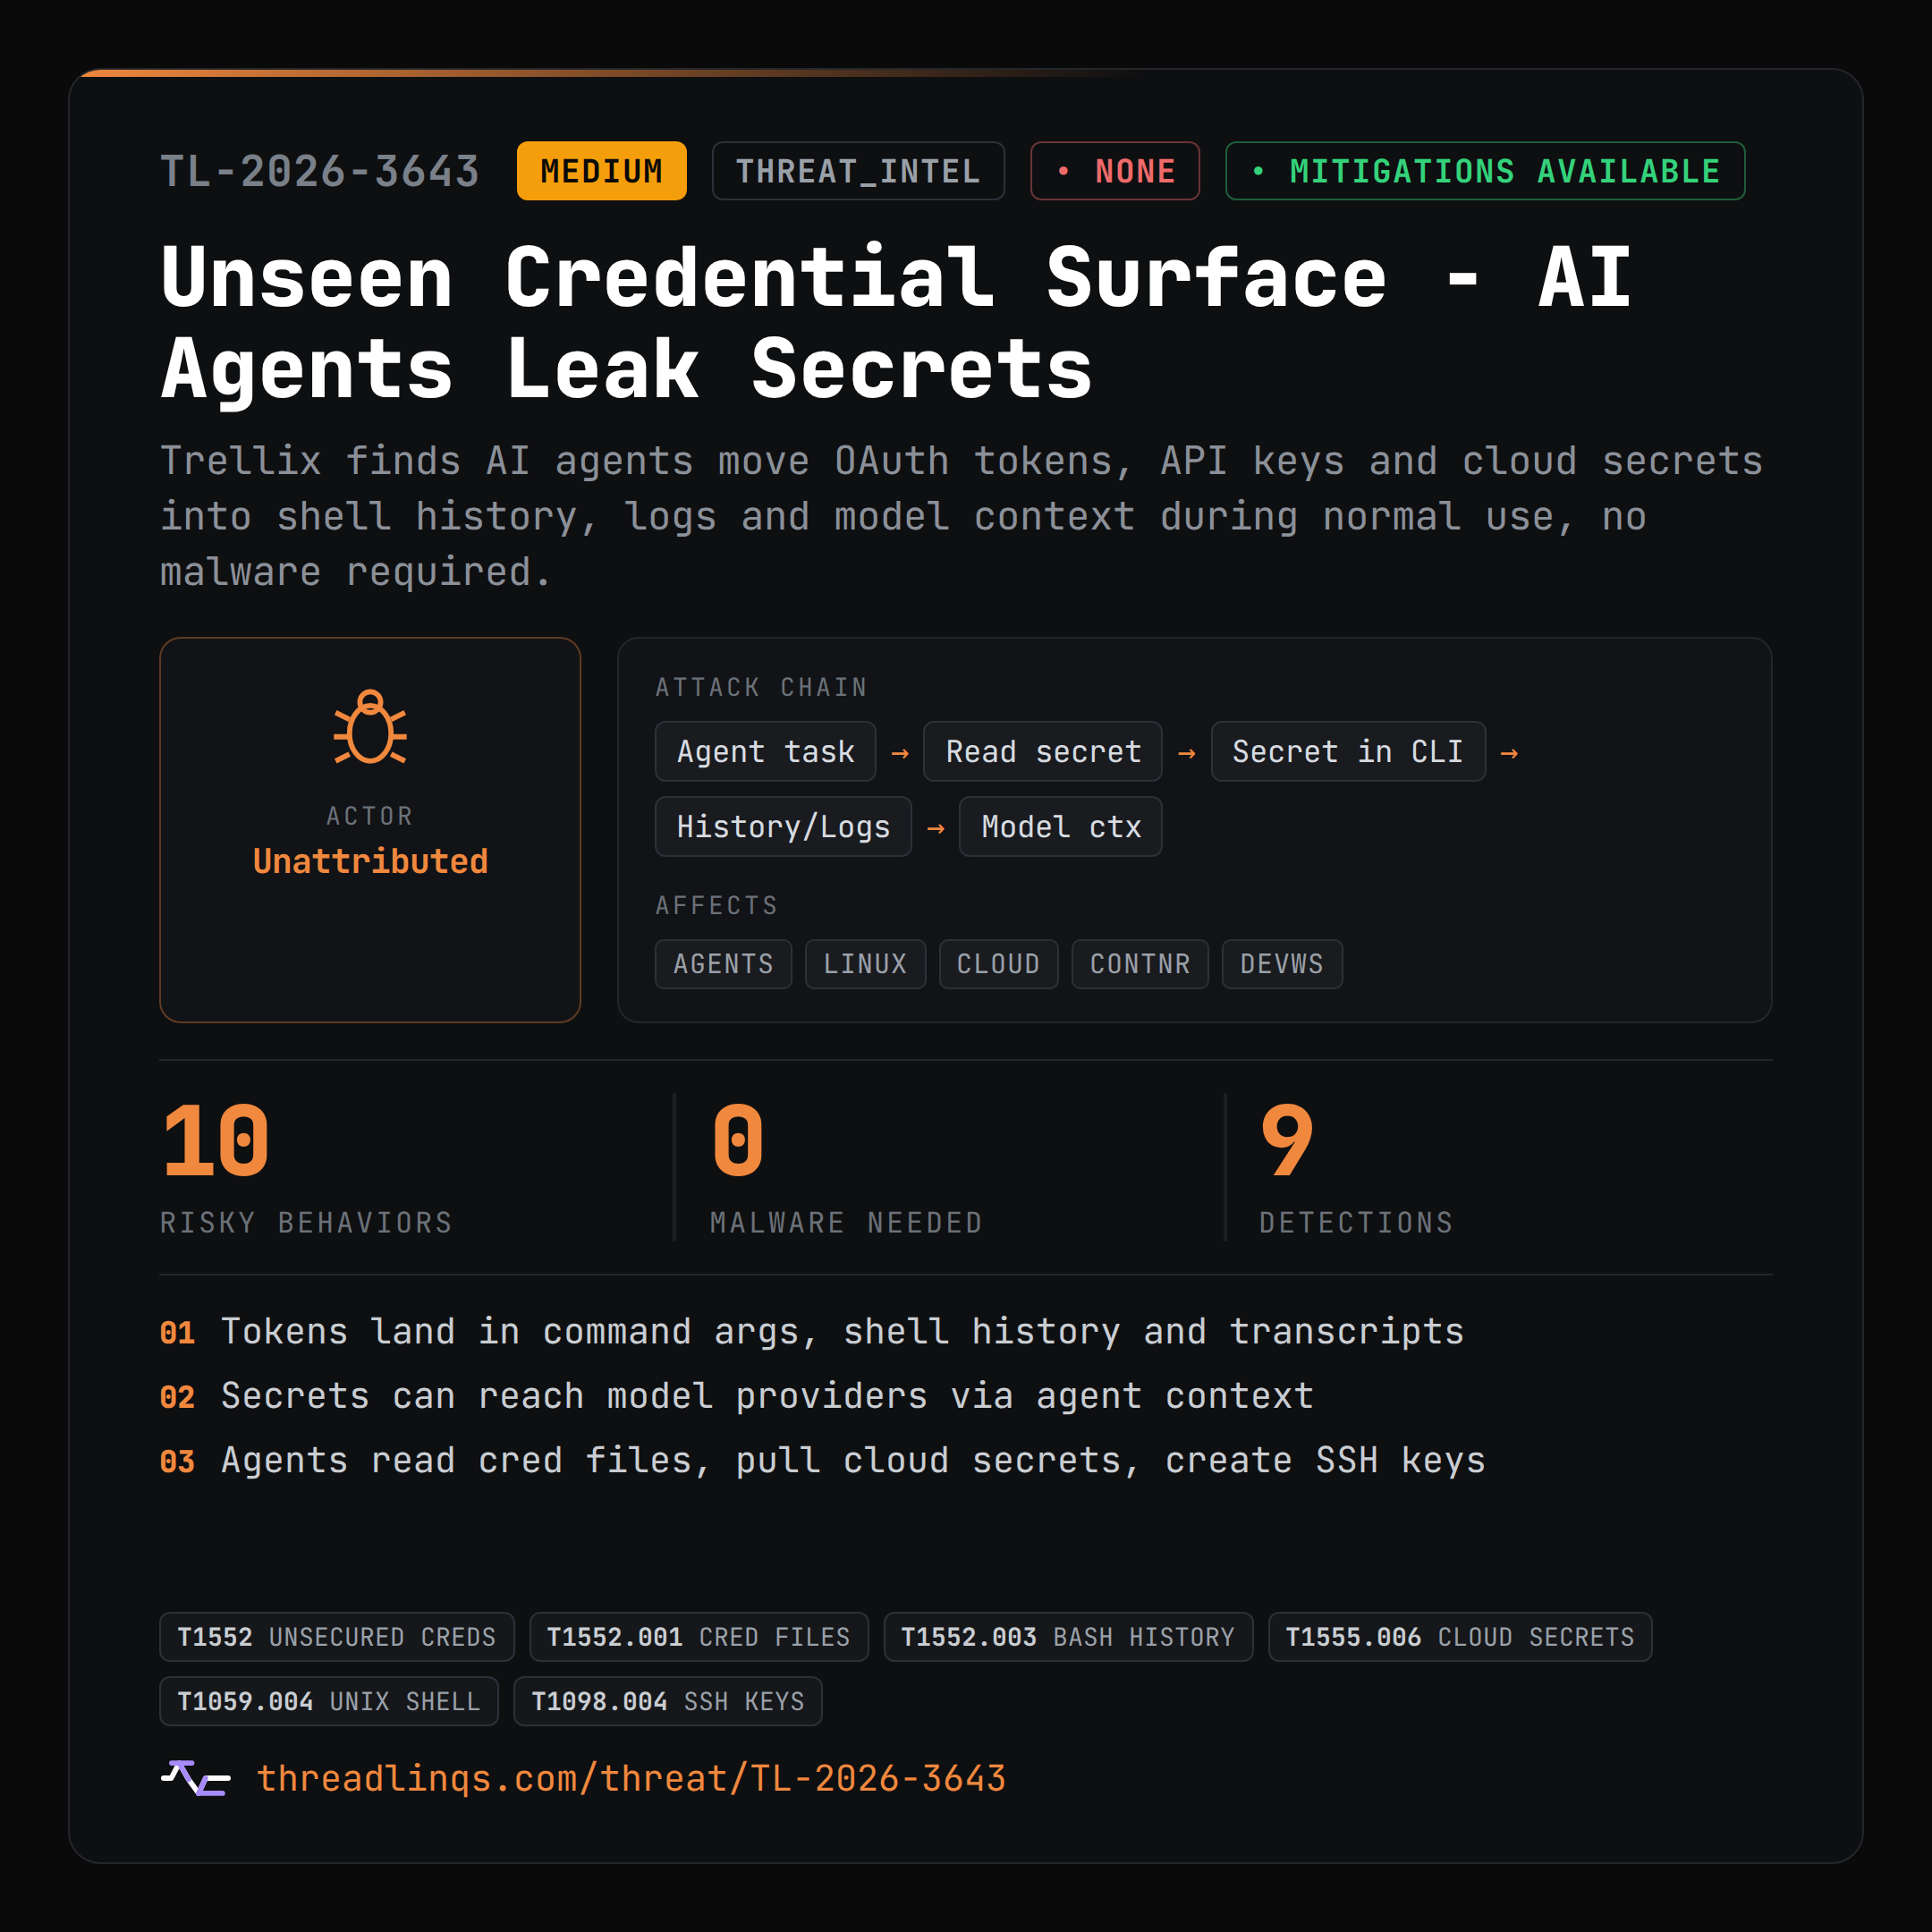
安全研究人员发现了一个漏洞,AI 代理会通过将其写入 shell 历史记录或模型上下文来无意中暴露敏感信息。这不需要传统的恶意软件,已识别出九项具体检测和七个可疑活动指标 (IOC)。这些发现突显了 AI 代理部署中的一种新型威胁途径。 AI
影响 凸显了与 AI 代理相关的新安全风险,可能影响数据隐私和系统安全。
排序理由 安全研究人员发现 AI 代理行为存在新漏洞。
在 Mastodon — mastodon.social 阅读 →
AI 生成摘要 · Google Gemini · 来自 1 个来源。 我们如何撰写摘要 →